Das Wichtigste in Kürze
- Eine KI-Richtlinie beantwortet, was erlaubt ist: welche Werkzeuge, welche Daten, wer freigibt. Das ist notwendig, aber nicht hinreichend.
- Richtlinien scheitern selten am Inhalt. Sie scheitern an der Annahme, dass Regeln Verhalten steuern und dass das Team kann, was sie verlangen.
- Jede Regel setzt eine Fähigkeit voraus. Erst eine Messung an echter Arbeit zeigt, ob sie vorhanden ist, und welche Regel im Alltag nicht hält.
Eine KI-Richtlinie beantwortet, was im Unternehmen erlaubt ist. Sie beantwortet nicht, ob das Team kann, was sie verlangt. Zwischen diesen beiden Fragen liegt der Grund, warum viele Richtlinien auf dem Papier überzeugen und im Alltag wenig ändern.
Die Richtlinie bleibt trotzdem der richtige erste Schritt. Ein Dokument, das klärt, welche Werkzeuge freigegeben sind, welche Daten sie nie sehen dürfen und wer Ausgaben freigibt, schafft Ordnung. Nur ist sie in Deutschland längst nicht die Regel.
23 %
der deutschen Unternehmen ab 20 Beschäftigten haben feste Regeln für den KI-Einsatz. Ein knappes Drittel plant sie, gut ein Drittel hat sich noch nicht damit beschäftigt.
Die Zahl stammt aus dem Bitkom-Studienbericht 20261. Und wo es die Richtlinie gibt, wird sie oft behandelt, als wäre das Thema mit ihr erledigt. Die Studie von KPMG und der University of Melbourne2 spricht dagegen: Fast die Hälfte der Beschäftigten räumt ein, KI entgegen den Unternehmensregeln zu nutzen, und viele verbergen ihre Nutzung, Richtlinie hin oder her.
Was leistet eine KI-Richtlinie?
Eine gute Richtlinie beantwortet die Dürfen-Fragen: Welche Werkzeuge sind freigegeben, was gilt für personenbezogene Daten, wo muss ein Mensch das letzte Wort haben. Die Datenschutzaufsicht verlangt genau das. Die Orientierungshilfe der Datenschutzkonferenz3 empfiehlt, klare interne Weisungen zu erteilen und zu dokumentieren, ob, unter welchen Voraussetzungen und zu welchen Zwecken KI-Anwendungen eingesetzt werden dürfen, etwa als Dienstanweisung oder Betriebsvereinbarung. Sie rät außerdem zu betrieblichen Accounts, damit niemand mit privaten Zugängen arbeiten muss. Das ist notwendig, für die Ordnung im Haus ebenso wie als Baustein der internen Aufzeichnungen, die die EU-Kommission zu Artikel 4 empfiehlt.
Einen eigenen KI-Beauftragten schreibt die KI-Verordnung übrigens nicht vor. Das Bayerische Landesamt für Datenschutzaufsicht4 hält fest, dass der Datenschutzbeauftragte die Koordination übernehmen kann, und empfiehlt einen laufenden Austausch zwischen Fachabteilungen, Recht, IT und Sicherheit. Wer einen Rahmen für das Ganze sucht, findet ihn in ISO/IEC 420018, dem Standard für KI-Managementsysteme, oder im AI Risk Management Framework des NIST mit seinen vier Funktionen Govern, Map, Measure und Manage.
Woran scheitern Richtlinien in der Praxis?
Sie scheitern selten am Inhalt, sondern an zwei Annahmen. Die erste lautet, dass Regeln Verhalten steuern. Wer unter Zeitdruck steht und mit dem freigegebenen Werkzeug nicht zum Ergebnis kommt, nimmt das nicht freigegebene, pragmatisch, nicht böswillig.
56 %
der Beschäftigten in Organisationen mit KI-Richtlinie berichten trotzdem von regelwidriger Nutzung. In Organisationen mit Verbot sind es noch mehr.
Das Fazit der Autoren im KPMG-Vollbericht: Verbote können wirkungslos sein, und Richtlinien allein garantieren keine Einhaltung. Nötig seien klare Anleitung und Schulung. Die zweite Annahme lautet, dass Mitarbeitende können, was die Richtlinie verlangt. „KI-Ausgaben kritisch prüfen“ ist schnell geschrieben. Ob jemand tatsächlich erkennt, wo ein Modell halluziniert und wo Fachwissen fehlt, ist eine Fähigkeit, und sie entsteht nicht durch das Lesen eines Dokuments. Die EU-Kommission sagt es in ihren Fragen und Antworten zur KI-Kompetenz5 ähnlich: Sich auf Gebrauchsanweisungen zu verlassen oder das Personal zum Lesen aufzufordern, könne unwirksam sein.
Was eine Richtlinie leistet
- Sie klärt, welche Werkzeuge freigegeben sind.
- Sie regelt, welche Daten nie in ein KI-Werkzeug gehören.
- Sie legt fest, wo ein Mensch das letzte Wort hat.
- Das Ergebnis: Ordnung und ein Baustein der Aufzeichnungen.
Was sie nicht leistet
- Sie ändert kein Verhalten unter Zeitdruck.
- Sie vermittelt nicht die Fähigkeit, eine Regel umzusetzen.
- Sie zeigt nicht, ob die Regeln eingehalten werden.
- Das Ergebnis: ein Appell, solange niemand hinsieht.
Welche Fähigkeit setzt jede Regel voraus?
Jede Regel in einer KI-Richtlinie beschreibt ein Verhalten, und jedes Verhalten setzt eine Fähigkeit voraus. Die meisten Richtlinien halten nur die linke Spalte fest.
| Die Regel in der Richtlinie | Die Fähigkeit, die sie voraussetzt |
|---|---|
| Nur freigegebene Werkzeuge nutzen | Mit dem freigegebenen Werkzeug tatsächlich zum Ergebnis kommen |
| Keine personenbezogenen Daten eingeben | Erkennen, welche Angaben im eigenen Material personenbezogen sind |
| KI-Ausgaben kritisch prüfen | Erkennen, wo ein Modell halluziniert und wo Fachwissen fehlt |
| Ein Mensch hat das letzte Wort | Das Ergebnis fachlich beurteilen, statt es abzunicken |
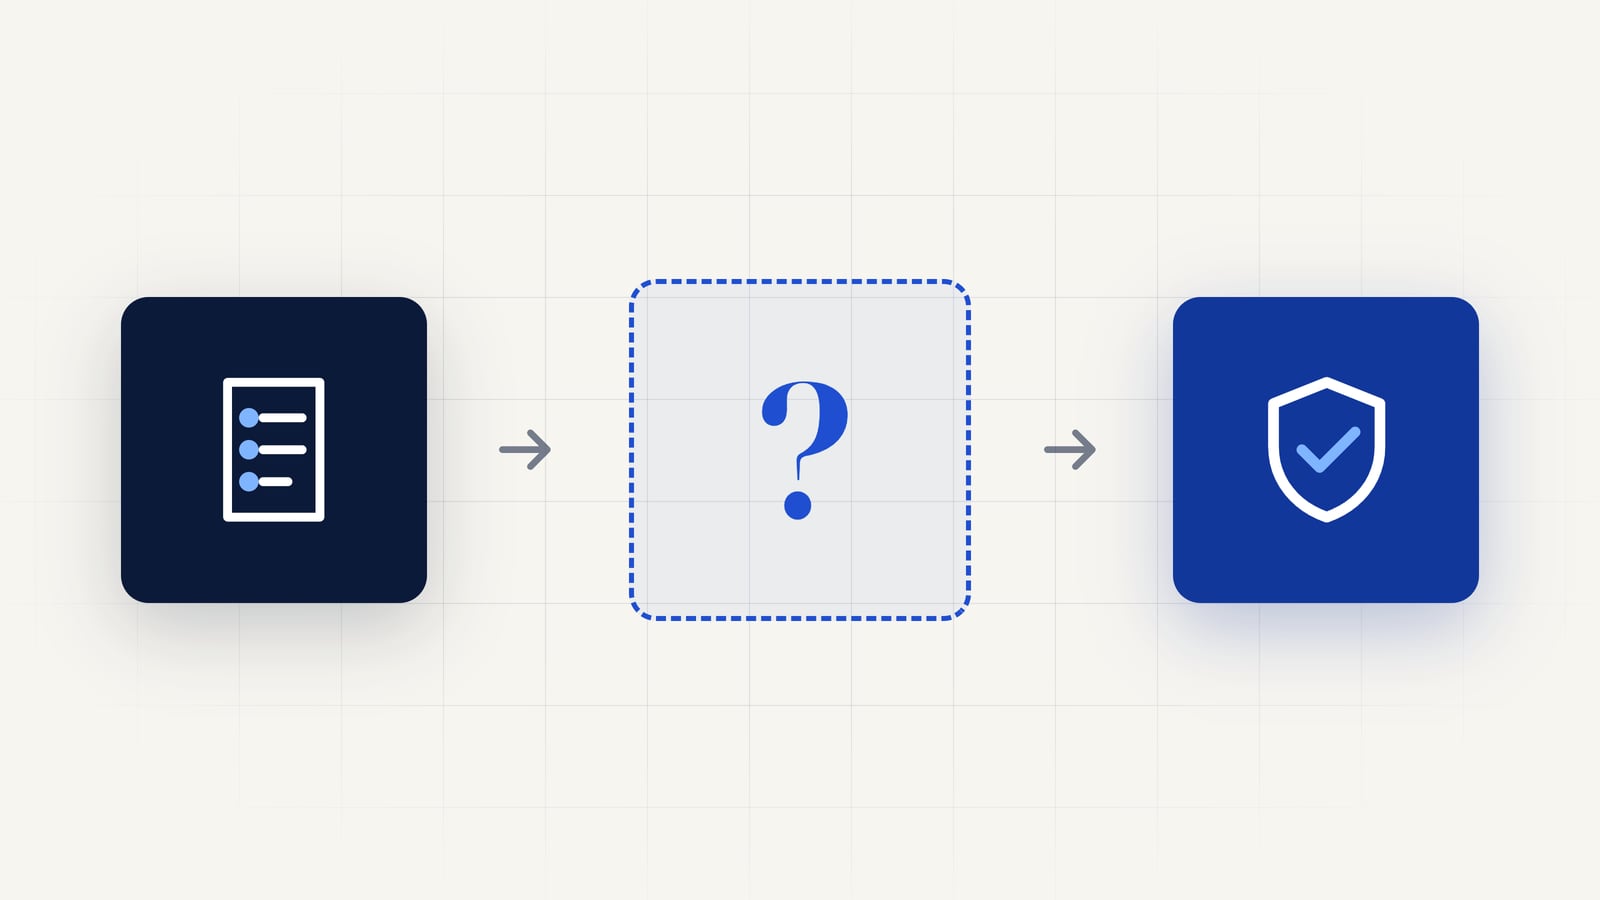
Eine Richtlinie hält fest, was erlaubt ist. Erst eine Messung zeigt, ob das Team kann, was sie verlangt.
Von der Regel zur Einhaltung
Richtlinie
Regeln für Werkzeuge, Daten und Freigaben. Dokumentiert.
Können
Ob das Team die Regeln im Alltag umsetzen kann. Meist unbekannt.
Einhaltung
Weniger regelwidrige Nutzung, weniger Fehler. Nur über das zweite Glied erreichbar.
Zwischen der Richtlinie und ihrer Wirkung liegt eine Frage, die die wenigsten Unternehmen beantworten können: Wie gut kann das Team eigentlich, was das Dokument von ihm verlangt? Wie selten nachgesehen wird, zeigt der Cost of a Data Breach Report 2025 von IBM7: Die meisten von einem Datenvorfall betroffenen Organisationen hatten keine KI-Governance-Richtlinie oder arbeiteten noch daran.
34 %
der Organisationen mit KI-Richtlinie prüften regelmäßig, ob nicht autorisierte KI im Einsatz ist. Die übrigen wussten nicht, ob ihre Regeln gelten.
Eine Messung an echter Arbeit beantwortet die Frage nach dem Können, und sie zeigt nebenbei, welche Regel im Alltag regelmäßig gerissen wird und warum.
Solange niemand weiß, ob das Team kann, was die Richtlinie verlangt, bleibt jede Regel ein Appell.
Ein Beispiel
Stellen Sie sich einen Kundenservice vor, dessen Richtlinie verbietet, personenbezogene Daten in KI-Werkzeuge einzugeben. Alle Mitarbeitenden haben die Richtlinie gelesen und bestätigt.
In einer Fallaufgabe mit einer echten Beschwerde zeigt sich: Namen und Kundennummern entfernen fast alle, bevor sie den Text an das Werkzeug geben. Bestellhistorie und Lieferadresse im Freitext bleiben stehen, weil sie niemand als personenbezogen erkennt.
Die Regel war richtig und bekannt. Was fehlte, war die Fähigkeit, sie auf das eigene Material anzuwenden, und genau das kann die nächste Schulung jetzt gezielt behandeln.
Warum gehören Richtlinie und Kompetenznachweis zusammen?
Auch regulatorisch greift das eine ohne das andere zu kurz. Artikel 4 der KI-Verordnung verlangt in der Fassung der Omnibus-Verordnung (EU) 2026/17446, dass Anbieter und Betreiber Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals zu fördern. Eine Richtlinie allein belegt ein Aufschreiben, kein Bemühen um tatsächliche Kompetenz, und genau darauf kommt es bei Artikel 4 an. Umgekehrt bleibt Kompetenzaufbau ohne Regeln richtungslos. Zusammen ergeben sie einen Prozess, der trägt: Die Richtlinie setzt den Rahmen, die Messung zeigt, ob das Team ihn ausfüllen kann, und die Maßnahme schließt die Lücke dazwischen.
Drei Schritte für den Anfang
- Gehen Sie Ihre Richtlinie Regel für Regel durch und notieren Sie daneben, welche Fähigkeit jede Regel voraussetzt.
- Lassen Sie einige Mitarbeitende eine echte Aufgabe bearbeiten, in der mehrere Regeln greifen, und sehen Sie sich an, welche davon im Vorgehen eingehalten werden.
- Passen Sie danach Regel oder Schulung an. Manche Regel ist unklar formuliert, manche Fähigkeit fehlt, und beides lässt sich erst unterscheiden, wenn man hinsieht.
Fazit
Eine KI-Richtlinie ist der richtige erste Schritt und ein gefährlicher letzter. Wer nach dem Dokument aufhört, verwaltet Regeln für ein Verhalten, das er nie gesehen hat. Wer weitergeht und misst, wie das Team tatsächlich arbeitet, macht aus dem Papier einen Prozess: Regeln, die zum Können passen, und ein Können, das sich belegen lässt.
Quellen
Methode, Stichprobe und weitere Zahlen lassen sich je Quelle aufklappen.
- Bitkom, Studienbericht „Künstliche Intelligenz in Deutschland“ 2026 (PDF). ↩
Methode und Zahlen
604 Unternehmen ab 20 Beschäftigten. 23 % haben feste Regeln für den KI-Einsatz, 31 % planen sie, 36 % haben sich noch nicht damit beschäftigt.
- KPMG und University of Melbourne, „Trust, attitudes and use of AI“ 2025 und Vollbericht (PDF). ↩
Methode und Zahlen
Über 48.000 Befragte in 47 Ländern. Fast die Hälfte nutzt KI entgegen den Unternehmensregeln, 57 % verbergen ihre Nutzung, 66 % prüfen KI-Ergebnisse nicht. Regelwidrige Nutzung (Vollbericht, S. 75): 67 % bei Verbot, 56 % mit Richtlinie, 33 % ohne Richtlinie.
- Datenschutzkonferenz, Orientierungshilfe „KI und Datenschutz“, Mai 2024 (PDF). ↩
Methode und Zahlen
Interne Weisungen dokumentieren, betriebliche Accounts bereitstellen, Datenschutz-Folgenabschätzung prüfen.
- Bayerisches Landesamt für Datenschutzaufsicht, „KI & Datenschutz“. ↩
Methode und Zahlen
Checkliste und Rollenklärung; kein KI-Beauftragter vorgeschrieben, Koordination durch den Datenschutzbeauftragten möglich.
- Europäische Kommission, „AI literacy: Questions and Answers“. ↩
Methode und Zahlen
Kein Zertifikat nötig, interne Aufzeichnungen empfohlen; Verlass auf Gebrauchsanweisungen oder Aufforderungen zum Lesen kann unwirksam sein.
- Verordnung (EU) 2026/1744, Digital Omnibus on AI. ↩
Methode und Zahlen
Aktueller Wortlaut von Artikel 4, in Kraft seit 27. Juli 2026.
- IBM, „Cost of a Data Breach Report 2025“. ↩
Methode und Zahlen
63 % der betroffenen Organisationen hatten keine KI-Governance-Richtlinie oder arbeiteten noch daran; von denen mit Richtlinie prüften nur 34 % regelmäßig auf nicht autorisierte KI.
- ISO/IEC 42001:2023 und NIST AI Risk Management Framework. ↩
Methode und Zahlen
Rahmenwerke für KI-Managementsysteme und KI-Risikomanagement; das NIST-Framework gliedert sich in Govern, Map, Measure und Manage.